微软重新分工 Win11 硬件安全:Pluton 剥离 TPM 2.0 职能
IT之家 10 月 26 日消息,科技媒体 NeoWin 于今日(10 月 26 日)发布文章指出,微软已更新支持文档,宣布在下一代 AMD、英特尔和高通平台上,Pluton 安全协处理器将不再履行 TPM 2.0 职责,TPM 功能将转由厂商固件 TPM 或独立 TPM 芯片承担。
IT之家注:在 Windows 11 系统中,微软提升了硬件门槛,其中一项强制要求是设备必须支持可信平台模块(TPM)2.0 版本。
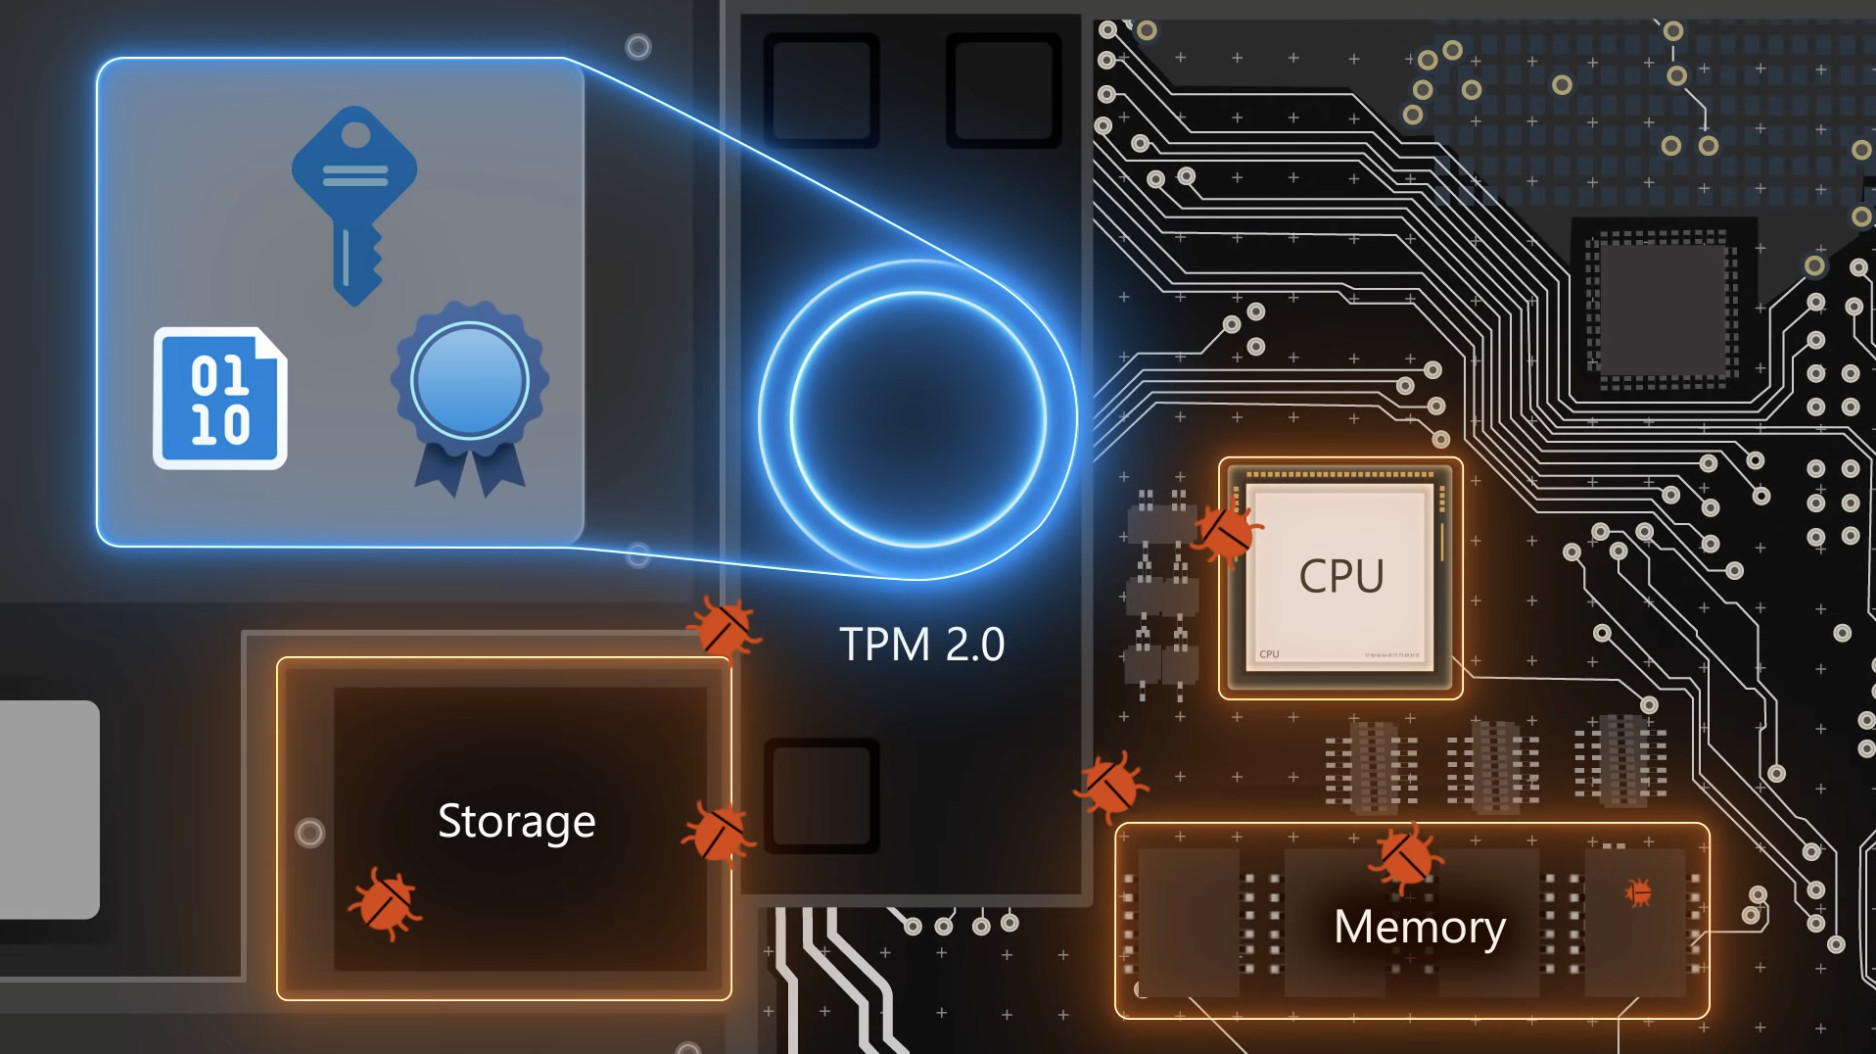
TPM 通常以独立芯片、CPU 内部固件模块或 SoC 中的安全协处理器形式存在。它具备受保护存储区域,可存放密钥、证书、密码哈希值和度量值;即便系统被重装或硬盘被移除,这些受 TPM 保护的数据也难以被直接提取。
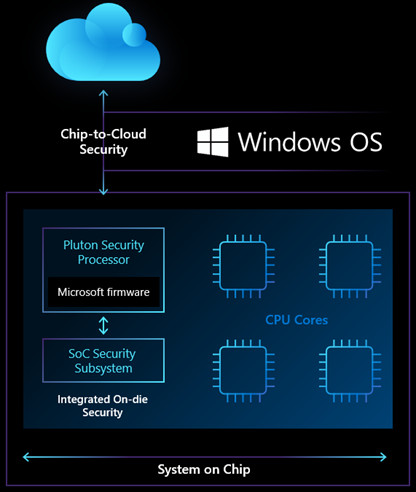
从架构角度来看,Pluton 是微软主导、由 AMD、英特尔、高通等芯片厂商在处理器内部实现的安全架构。该架构直接在 SoC 中集成安全处理器、受保护存储和安全固件,旨在减少攻击者通过物理接触或固件攻击窃取密钥、凭证及系统数据的机会。
在硬件实施层面,Pluton 将关键安全功能移至主处理器内部,使安全 CPU、密钥存储和加密引擎与系统主 CPU、内存及外部总线之间形成更强的隔离边界。这样一来,密钥无需通过主板线路传输,攻击面因此缩小。
此前,Pluton 的核心卖点之一,正是能够直接充当 TPM 2.0,并通过更隔离的硬件环境,降低攻击者物理接触设备后窃取数据的风险。
报道称,微软已调整 Pluton 安全架构在新硬件上的角色。根据微软更新的 2026 年硬件指导,在 AMD、英特尔和高通的新一代芯片平台上,Pluton 将不再作为系统的 TPM 2.0 使用。
TPM 功能后续将改由处理器厂商提供的固件 TPM(fTPM)承担,例如英特尔的 PTT,或由主板上的独立 TPM 芯片提供。
微软强调,这一变动并不意味着放弃 Pluton。Pluton 仍将继续存在于当前及未来的 Windows 设备中,并持续提供硬件隔离的安全环境,本次调整仅剥离其“作为 TPM”的职能。
不过,微软并未解释为何要在新平台上做出此调整,也未说明是否与兼容性、供应链、安全策略或厂商实现方式有关。
联系我们或注册账号
© 2026 九游娱乐科技有限公司 版权所有